01VPN nélkül
Közvetlen internet
A GL.iNet az éppen elérhető helyi internetet használja. Ez lehet hotel- vagy apartman-Wi‑Fi, Ethernet vagy más elérhető kapcsolat. A forgalom ilyenkor VPN nélkül, közvetlenül jut ki az internetre.
Saját hálózati projekt • VPN • redundancia
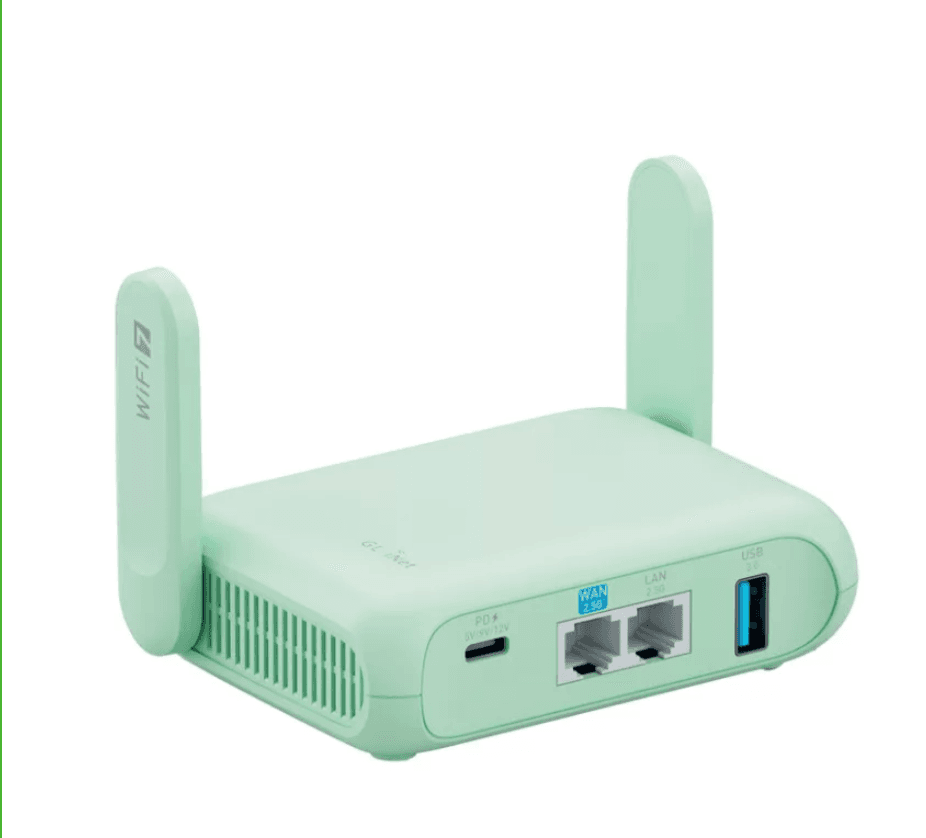
Egy GL.iNet GL-MT3600BE úgy konfigurálva, hogy ugyanaz a saját Wi‑Fi hálózat három teljesen különböző kijáratot használhasson: közvetlen helyi internetet, dedikált szervertermi OpenVPN-t vagy WireGuardot egy ONE + Telekom failoveres MikroTik végpont felé.
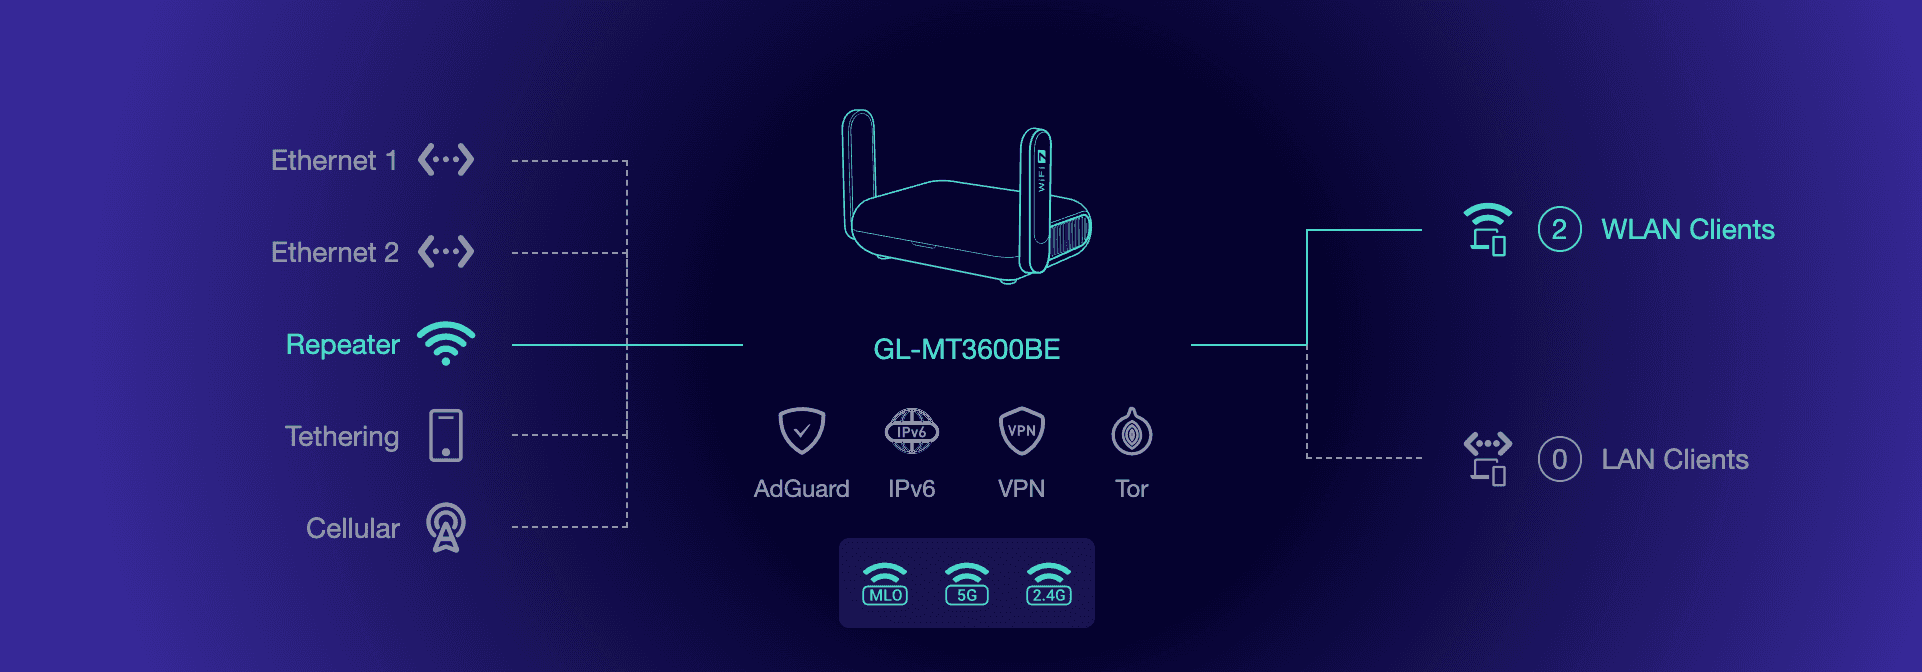
A rendszer topológiája
A lényeg egy pillantással: a VPN nélküli útvonal kizárólag a helyben elérhető internetet használja; az OpenVPN külön szervertermi végpontra megy; a WireGuard pedig a távoli MikroTikhez, amely mögött a ONE és a Telekom ad két külön internetkapcsolatot.
A három üzemmód
A GL.iNet az éppen elérhető helyi internetet használja. Ez lehet hotel- vagy apartman-Wi‑Fi, Ethernet vagy más elérhető kapcsolat. A forgalom ilyenkor VPN nélkül, közvetlenül jut ki az internetre.
A második útvonal egy külön OpenVPN tunnel, amely egy dedikált Linux szerverre végződik szervertermi környezetben, fix publikus IP-címmel. A helyi internet ilyenkor csak a titkosított kapcsolat hordozója.
A harmadik útvonal WireGuardon keresztül a távoli MikroTik routerhez vezet. A MikroTik mögött két külön lakossági internetkapcsolat működik, ONE és Telekom, failoverrel.
Helyi internet
A GL.iNet repeaterként fel tud csatlakozni egy meglévő Wi‑Fi hálózatra, de Ethernet is használható. VPN nélkül az eszközök egyszerűen ezen a kapcsolaton mennek ki. A saját SSID és a belső hálózat közben változatlan maradhat, ezért a laptopokat és telefonokat nem kell minden helyszínen újrakonfigurálni.
Két külön VPN
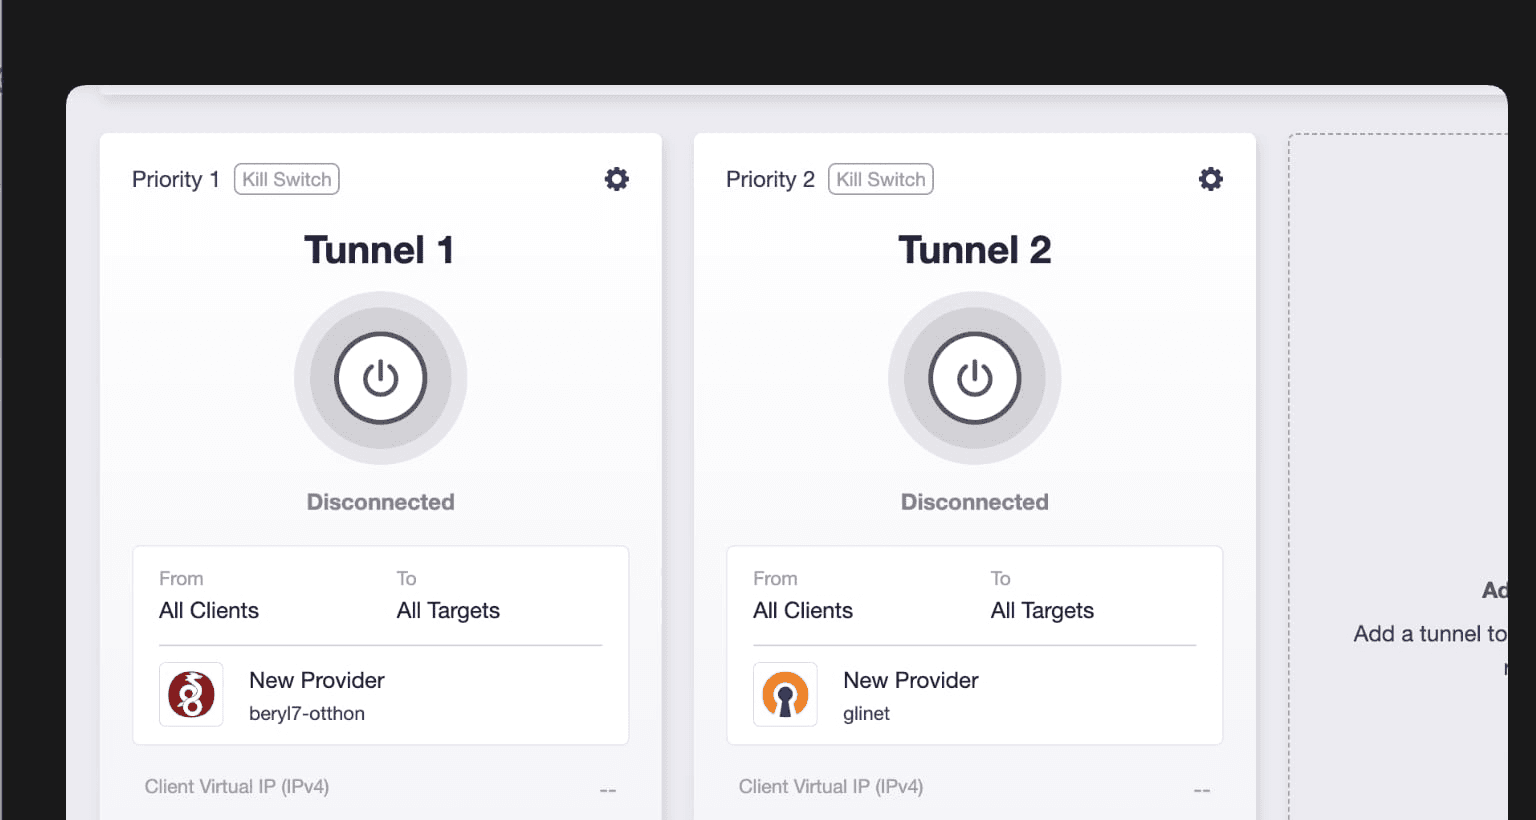
Az OpenVPN külön, fix IP-című szervertermi Linux szerverre végződik. A fix publikus IP előnye, hogy olyan adminfelületekhez, ügyfélrendszerekhez vagy más szolgáltatásokhoz is használható állandó kijáratként, ahol a hozzáférést IP-whitelist korlátozza. A WireGuard ezzel szemben a távoli MikroTikhez csatlakozik. A két tunnel célja és mögöttes infrastruktúrája ezért is különböző.
A fizikai oldalsó kapcsoló a WireGuard gyors be- és kikapcsolására használható, az OpenVPN pedig szükség esetén kézzel indítható a VPN Dashboardból. Tunnelhiba esetén a forgalom viselkedése külön szabályozható: tűzfal- és routingszabályokkal megakadályozható a VPN nélküli kijutás, vagy engedélyezhető a visszaesés a közvetlen internetre.
WireGuard végpont
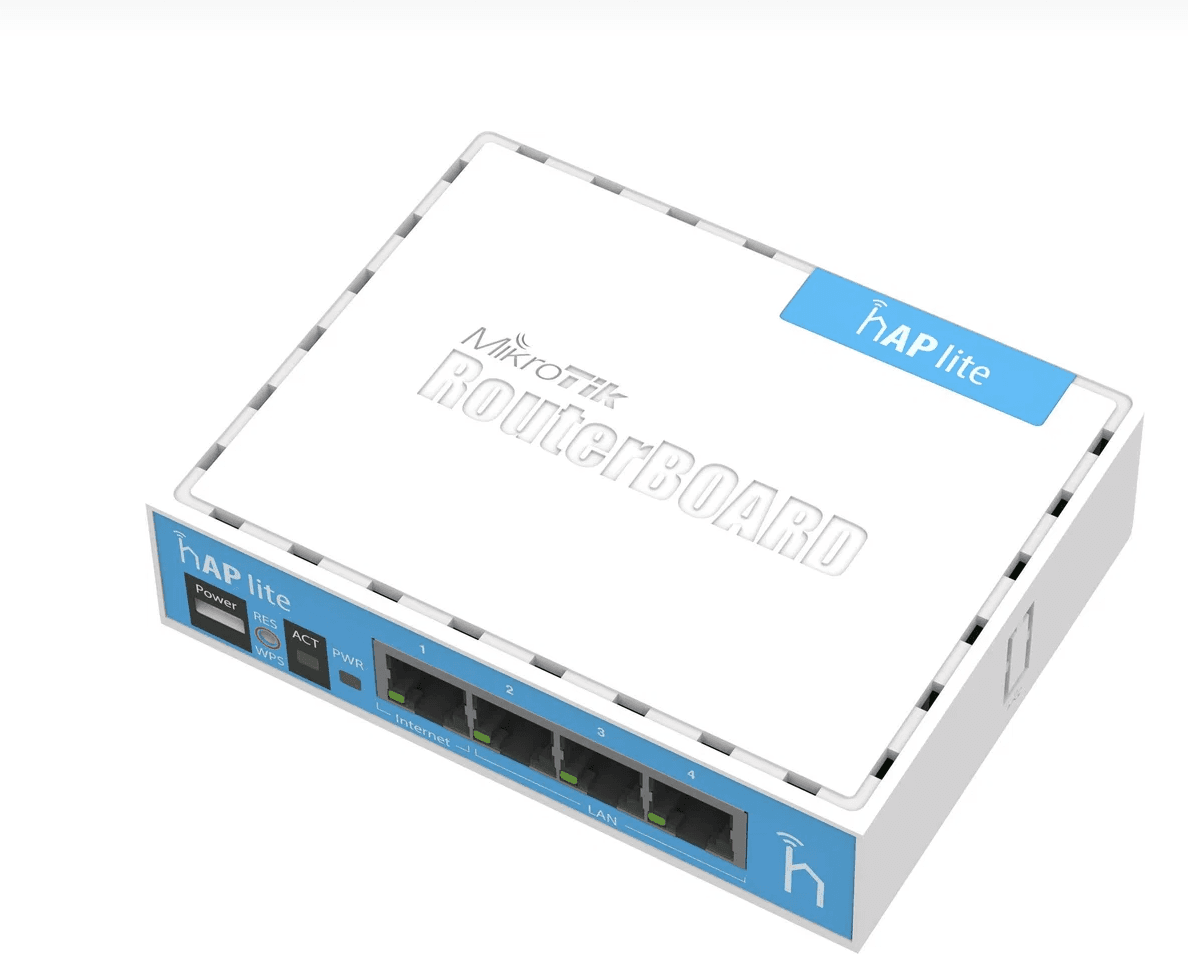
A WireGuard tunnel egy MikroTik hAP lite RouterBOARD eszközhöz vezet. A MikroTik két külön lakossági internetkapcsolatot kezel: ONE és Telekom. A két WAN kapcsolat failoverként működik, így az egyik szolgáltató kiesésekor a másik tudja továbbvinni a távoli internetkijáratot.
Miért építettük?
A laptopoknak, telefonoknak és más eszközöknek nem kell tudniuk, éppen melyik hotel-Wi‑Fi, melyik VPN vagy melyik távoli internetkapcsolat van használatban. Mindig ugyanahhoz a saját GL.iNet hálózathoz csatlakoznak; a kijárati stratégia a routeren választható ki.
A projekt több olyan hálózati megoldást kapcsol össze, amelyet külön szolgáltatásként is kialakítunk.