01Без VPN
Прямой интернет
GL.iNet использует доступное в данный момент локальное интернет-подключение. Это может быть Wi-Fi отеля или апартаментов, Ethernet или другой доступный канал. В этом режиме трафик выходит в интернет напрямую, без VPN.
Собственный сетевой проект • VPN • резервирование
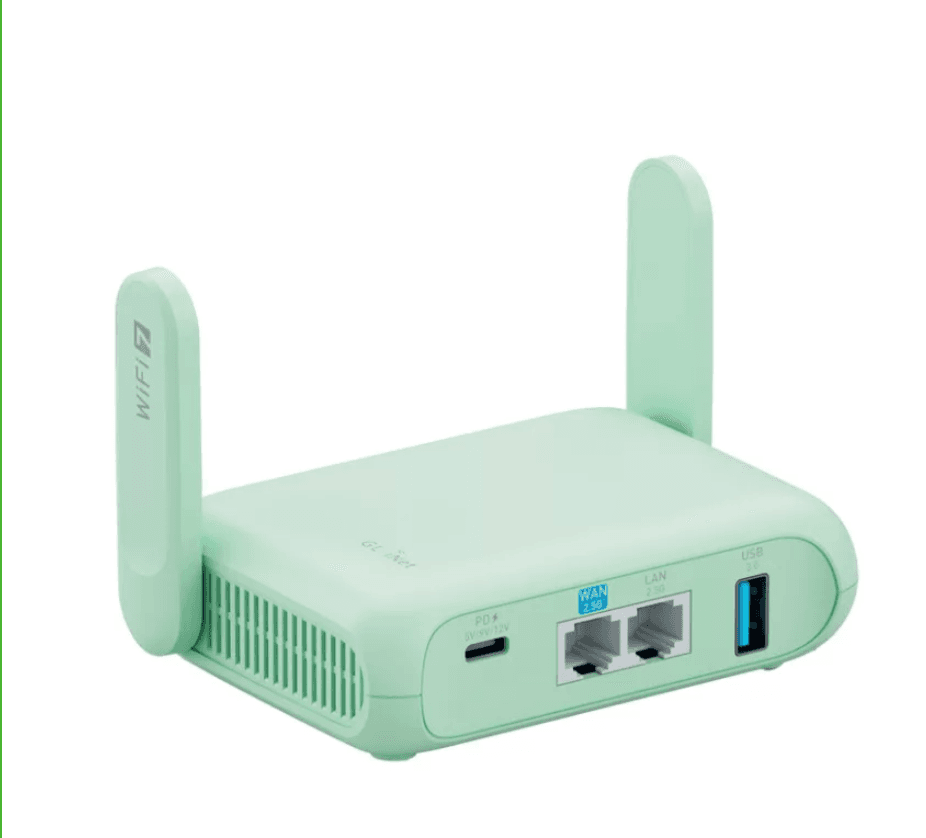
GL.iNet GL-MT3600BE настроен так, чтобы одна и та же собственная Wi-Fi сеть могла использовать три полностью независимых выхода: прямой локальный интернет, выделенный OpenVPN через сервер в дата-центре или WireGuard к MikroTik с failover между ONE и Telekom.
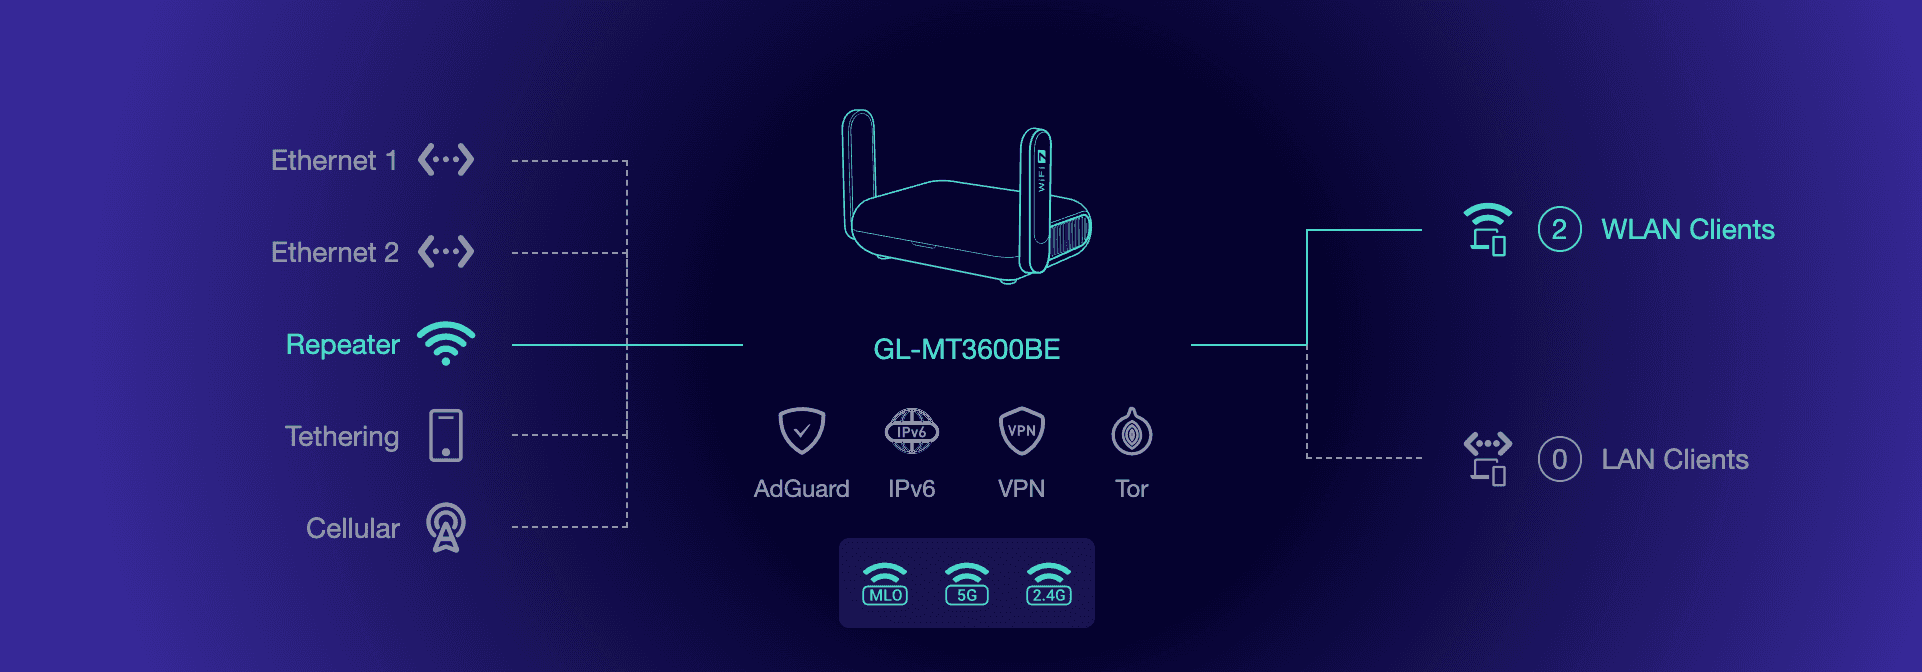
Топология системы
Суть схемы: маршрут без VPN использует только доступный локальный интернет; OpenVPN ведёт к отдельному серверу в дата-центре; WireGuard — к удалённому MikroTik, за которым работают два независимых подключения ONE и Telekom.
Три режима работы
GL.iNet использует доступное в данный момент локальное интернет-подключение. Это может быть Wi-Fi отеля или апартаментов, Ethernet или другой доступный канал. В этом режиме трафик выходит в интернет напрямую, без VPN.
Второй маршрут — отдельный туннель OpenVPN, завершающийся на выделенном Linux-сервере в дата-центре с фиксированным публичным IP-адресом. Локальное интернет-подключение в этом случае служит только транспортом для зашифрованного туннеля.
Третий маршрут проходит по WireGuard к удалённому роутеру MikroTik. За MikroTik работают два независимых интернет-подключения — ONE и Telekom — с автоматическим failover.
Локальный интернет
GL.iNet может подключаться к существующей Wi-Fi сети в режиме repeater, также можно использовать Ethernet. Без VPN устройства выходят в интернет непосредственно через это подключение. Собственный SSID и внутренняя сеть при этом остаются неизменными, поэтому ноутбуки и телефоны не приходится перенастраивать в каждом новом месте.
Два отдельных VPN
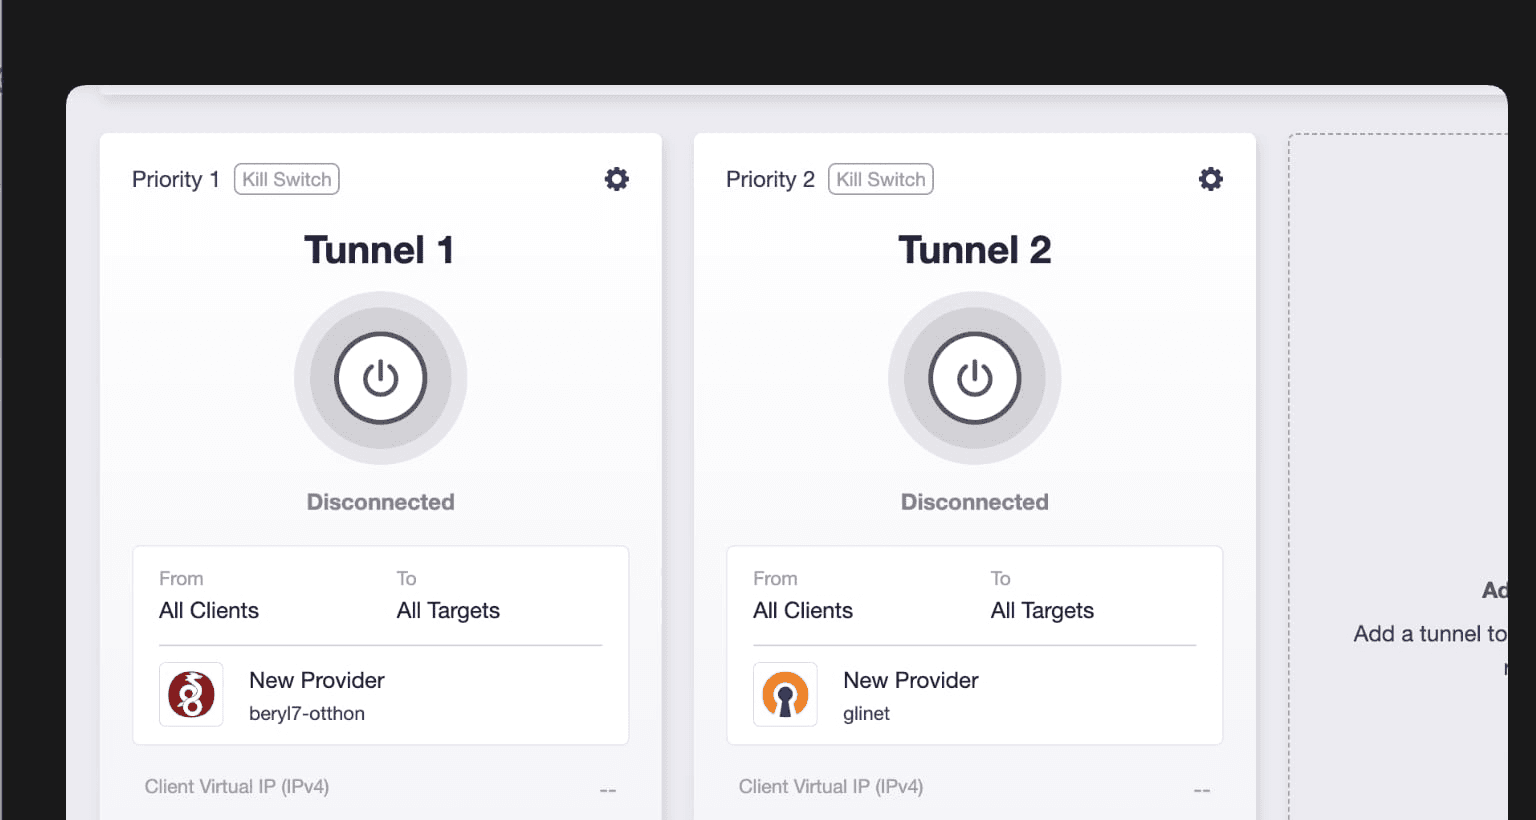
OpenVPN завершается на отдельном Linux-сервере в дата-центре с фиксированным IP-адресом. Преимущество фиксированного публичного IP заключается в том, что его можно использовать как постоянный исходящий адрес для административных панелей, клиентских систем и других сервисов с доступом по IP-whitelist. WireGuard, напротив, подключается к удалённому MikroTik. Поэтому назначение и инфраструктура двух туннелей различаются.
Физический боковой переключатель используется для быстрого включения и выключения WireGuard, а OpenVPN при необходимости запускается вручную из VPN Dashboard. Поведение трафика при отказе туннеля настраивается отдельно: правилами firewall и routing можно запретить выход в интернет без VPN либо разрешить переход на прямое локальное интернет-подключение.
Конечная точка WireGuard
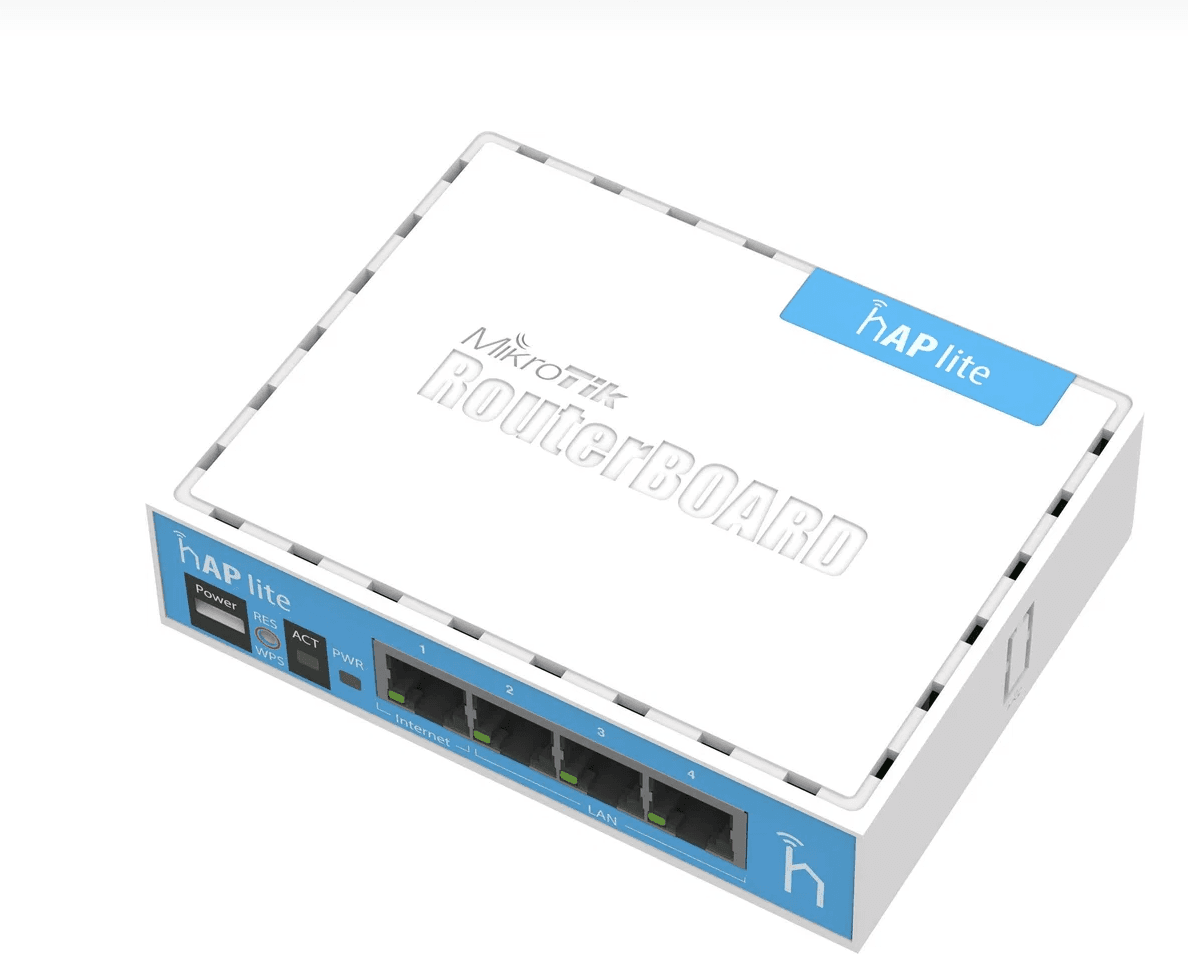
Туннель WireGuard ведёт к MikroTik hAP lite RouterBOARD. MikroTik управляет двумя отдельными интернет-подключениями: ONE и Telekom. WAN-каналы работают в режиме failover, поэтому при отказе одного провайдера удалённый интернет-выход продолжает работать через второго.
Зачем мы это построили?
Ноутбукам, телефонам и другим устройствам не нужно знать, какая Wi-Fi сеть отеля, какой VPN или какой удалённый интернет-канал используется в данный момент. Они всегда подключаются к одной и той же собственной сети GL.iNet, а стратегия выхода выбирается непосредственно на роутере.
Проект объединяет несколько сетевых решений, которые мы также реализуем как отдельные услуги.