01无 VPN
直接互联网
GL.iNet 使用当前位置可用的互联网连接,例如酒店或公寓 Wi-Fi、Ethernet 或其他可用网络。在此模式下,流量不经过 VPN,直接访问互联网。
自有网络项目 • VPN • 冗余
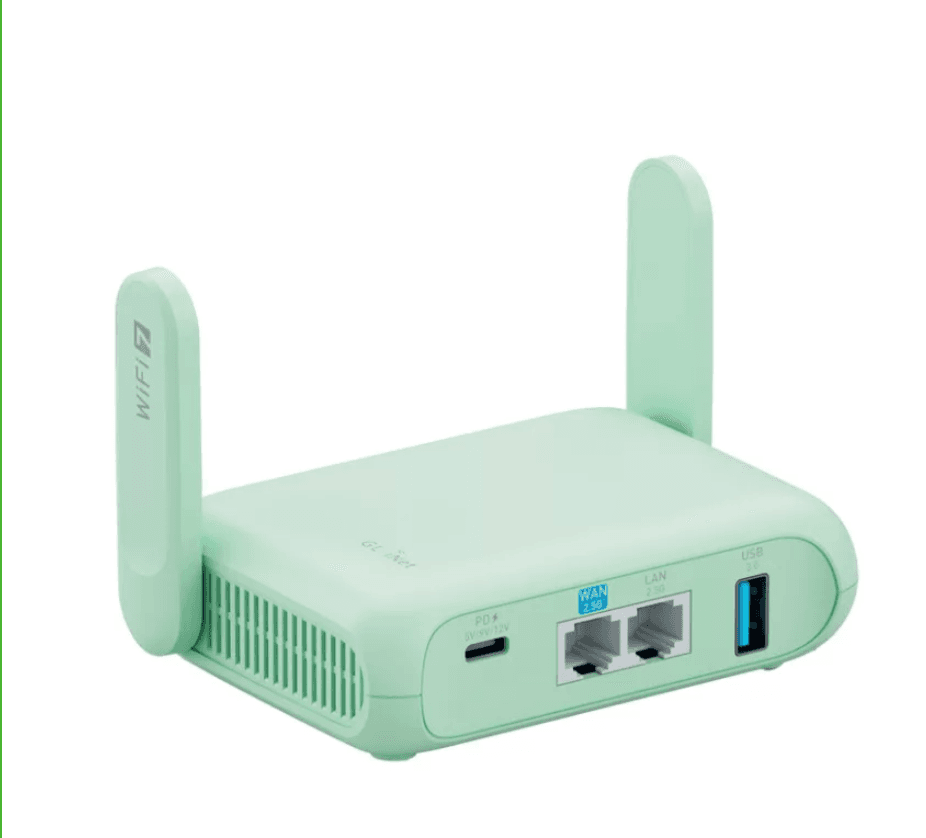
GL.iNet GL-MT3600BE 被配置为让同一个自有 Wi-Fi 网络可以使用三条完全独立的出口:本地直连互联网、通过数据中心服务器的独立 OpenVPN,或通过 WireGuard 连接到具有 ONE 和 Telekom failover 的 MikroTik。
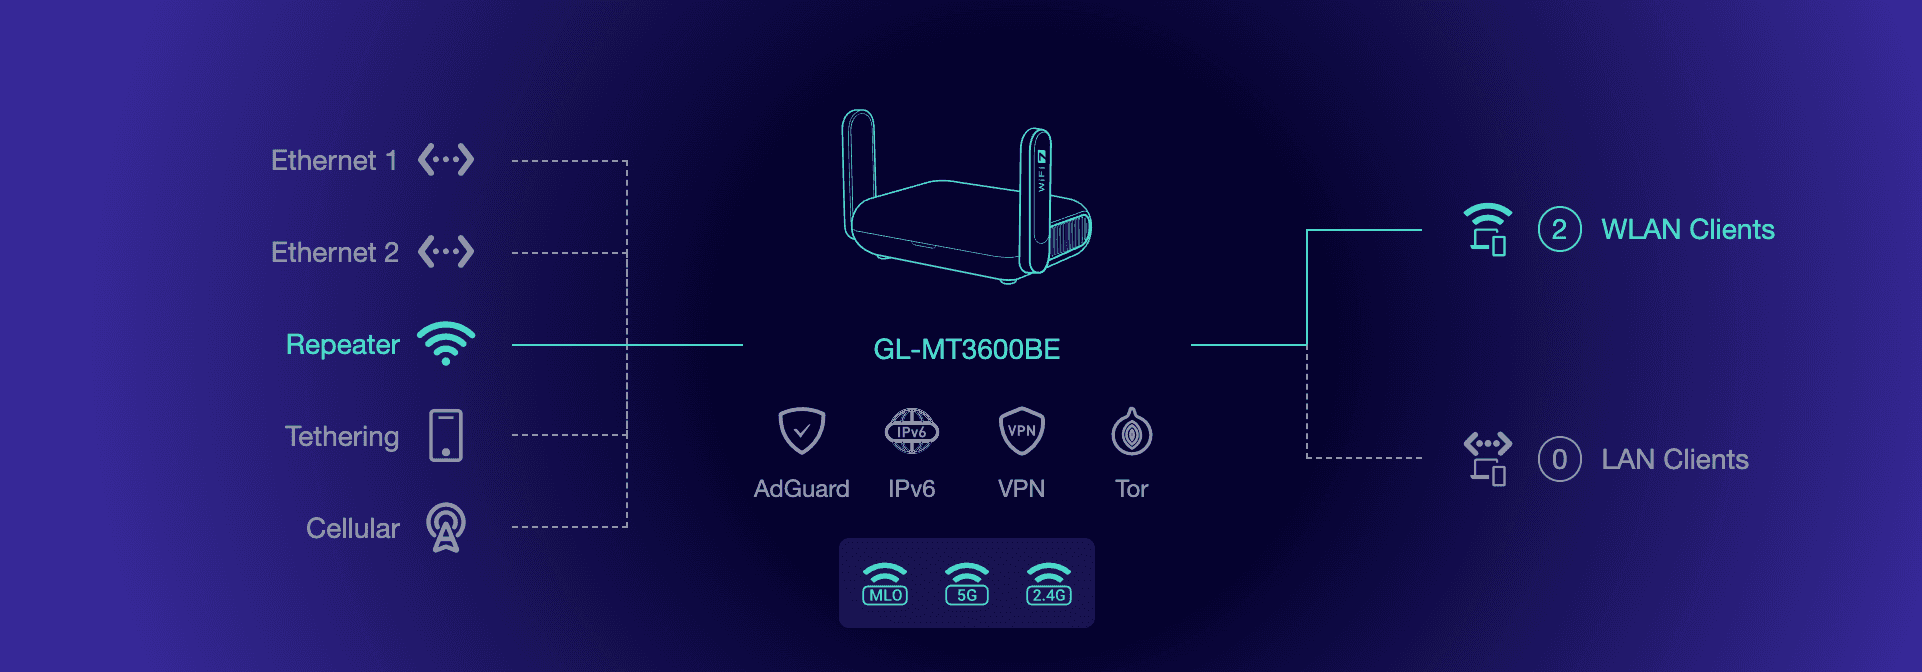
系统拓扑
整体结构很简单:无 VPN 路径只使用当前位置的互联网;OpenVPN 连接到数据中心中的独立服务器;WireGuard 则连接到远程 MikroTik,其后方有 ONE 和 Telekom 两条独立互联网连接。
三种工作模式
GL.iNet 使用当前位置可用的互联网连接,例如酒店或公寓 Wi-Fi、Ethernet 或其他可用网络。在此模式下,流量不经过 VPN,直接访问互联网。
第二条路径是独立的 OpenVPN tunnel,终止于数据中心中的专用 Linux server,并使用固定公网 IP。此时本地互联网连接仅作为加密 tunnel 的传输通道。
第三条路径通过 WireGuard 连接到远程 MikroTik。MikroTik 后方有两条独立互联网连接:ONE 和 Telekom,并使用自动 failover。
本地互联网
GL.iNet 可以通过 repeater 模式连接现有 Wi-Fi,也可以使用 Ethernet。无 VPN 时,设备直接通过当前连接访问互联网。自有 SSID 和内部网络保持不变,因此笔记本电脑和手机在不同地点无需重新配置。
两个独立 VPN
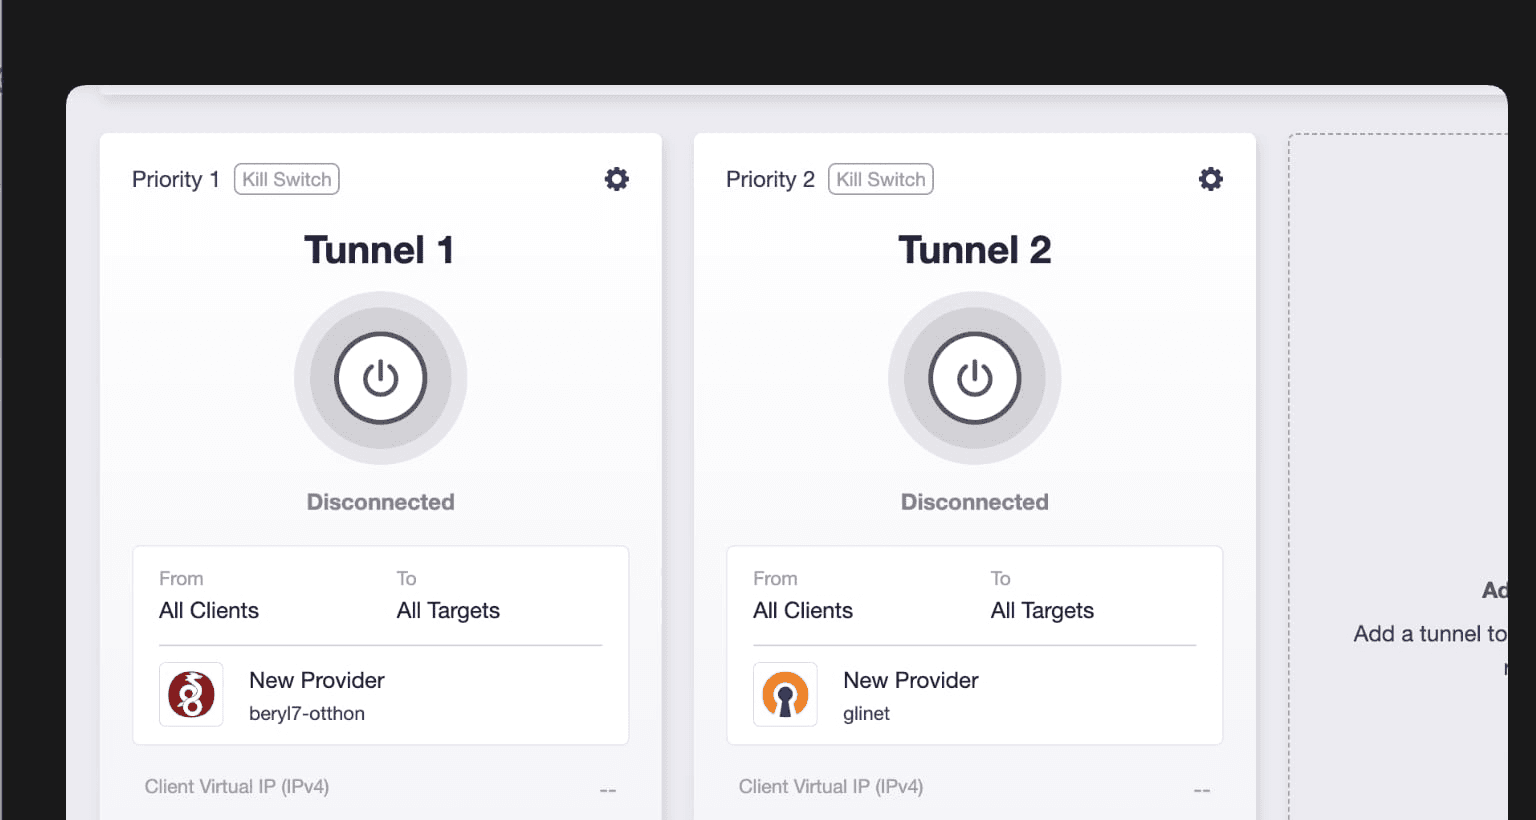
OpenVPN 终止于数据中心中具有固定 IP 的独立 Linux server。固定公网 IP 的优势在于,它可以作为稳定的出口 IP,用于通过 IP-whitelist 限制访问的管理后台、客户系统或其他服务。WireGuard 则连接到远程 MikroTik。因此两个 tunnel 的用途和底层基础设施并不相同。
机身侧面的物理开关可用于快速开启或关闭 WireGuard,OpenVPN 则可根据需要从 VPN Dashboard 手动启动。tunnel 故障时的流量行为可以单独配置:通过 firewall 和 routing 规则,可以禁止无 VPN 的互联网访问,也可以允许回退到本地直连互联网。
WireGuard 终端
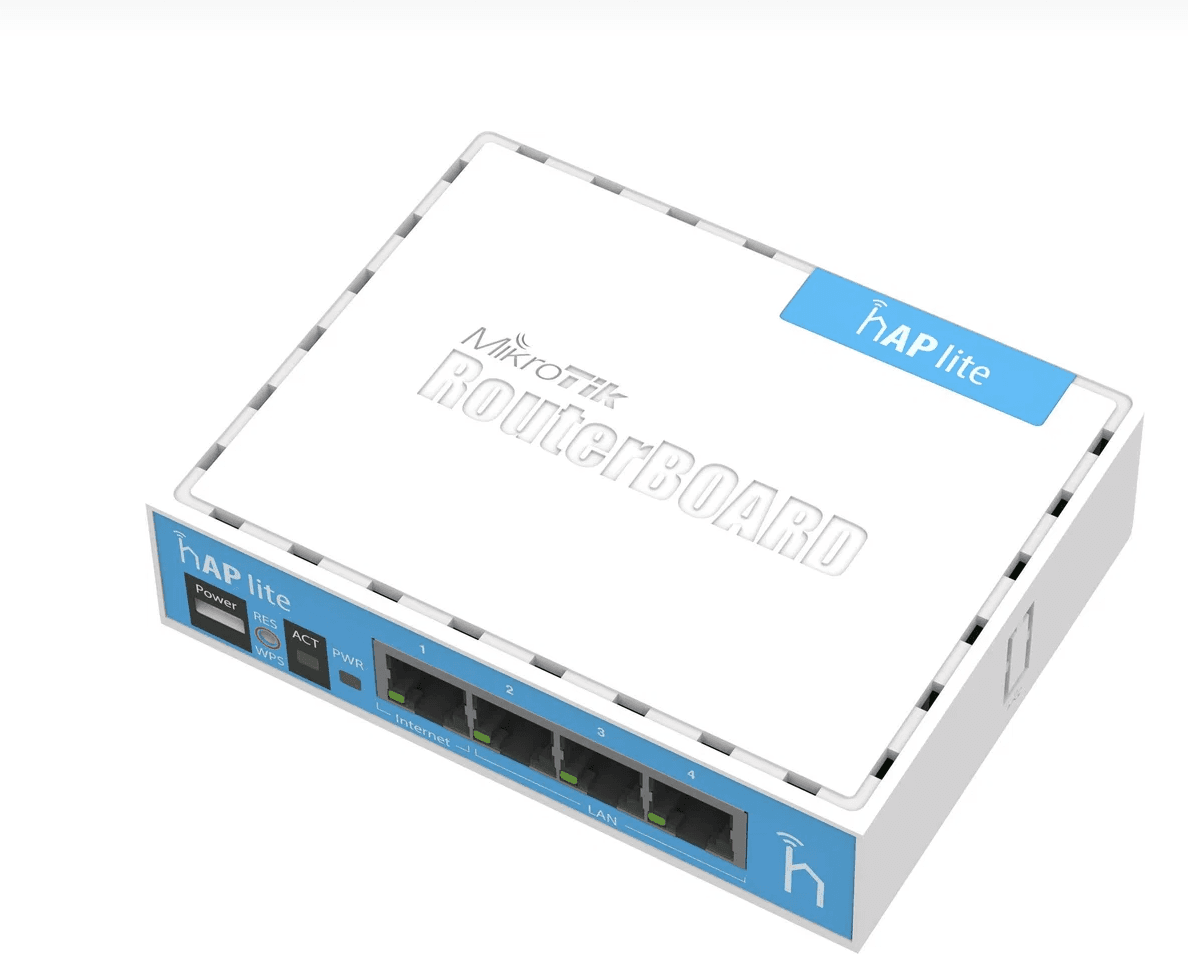
WireGuard tunnel 连接到 MikroTik hAP lite RouterBOARD。MikroTik 管理两条独立互联网连接:ONE 和 Telekom。两个 WAN 以 failover 方式运行,因此其中一家运营商发生故障时,远程互联网出口可以继续通过另一条连接工作。
为什么要搭建这套系统?
笔记本电脑、手机和其他设备无需知道当前使用的是哪家酒店 Wi-Fi、哪个 VPN 或哪条远程互联网连接。它们始终连接到同一个自有 GL.iNet 网络,而出口策略直接在路由器上选择。